SECURITY ACTIONを初めて宣言する会社は、基本的な対策から始める場合は一つ星、25項目の自社診断を実施し、情報セキュリティ基本方針を外部へ公開できる場合は二つ星を選びます。
2026年4月1日以降の申込みには、原則としてGビズIDプライムまたはメンバーが必要です。申込後は自己宣言IDを社内で保管し、宣言した対策を実務へ落とし込みましょう。
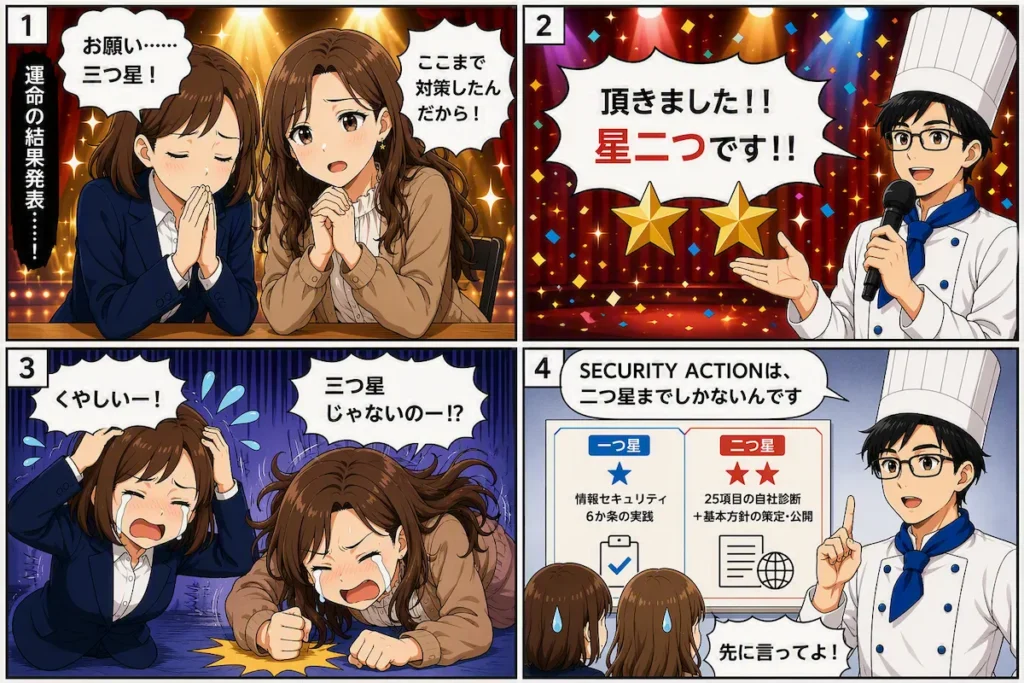
補助金の申請で「SECURITY ACTIONの宣言が必要」と知ったものの、一つ星と二つ星の違いや申込方法が分からず困っていませんか。
これはIPAの認証ではなく、中小企業が情報セキュリティ対策への取組を表明する自己宣言制度です。本記事では、選び方、GビズIDを使う手順、宣言後に行う実務を解説します。
SECURITY ACTIONとは
SECURITY ACTIONは、中小企業が情報セキュリティ対策へ取り組むことを自ら宣言する制度です。IPAが中小企業の安全性を審査し、認定・認証する制度ではありません。
| 取組段階 | 宣言前に行うこと | 向いている会社 |
| 一つ星 | 情報セキュリティ6か条へ取り組むことを決める | まず基本的な対策から始めたい会社 |
| 二つ星 | 25項目の自社診断を実施し、基本方針を策定・外部公開する | 組織的な取組を対外的に示したい会社 |
認定や取得する資格ではないため、サイト内などに記載するときは注意しましょう。
以下のように記載するのがおすすめです。
- SECURITY ACTION一つ星を宣言しました
- SECURITY ACTION二つ星を宣言しました
- 当社は情報セキュリティ対策へ取り組むことを自己宣言しています
一つ星と二つ星の違い
SECURITY ACTIONの一つ星と二つ星では、取り組む内容が異なります。
| 区分 | 取り組む内容 |
|---|---|
| 一つ星 | 「情報セキュリティ6か条」に取り組む |
| 二つ星 | 自社診断を実施し、情報セキュリティ基本方針を外部に公開する |
まずは一つ星で基本的な対策を確認し、次の段階として二つ星に取り組むと理解すると分かりやすいでしょう。
一つ星は「情報セキュリティ6か条」から始める
一つ星では、次の「情報セキュリティ6か条」に取り組みます。
- OSやソフトウェアを常に最新の状態にする
- ウイルス対策ソフトを導入する
- パスワードを強化する
- 共有設定を見直す
- バックアップを取る
- 脅威や攻撃の手口を知る
2026年3月に公表された「中小企業の情報セキュリティ対策ガイドライン第4.0版」に合わせ、従来の5か条に「バックアップを取ろう」が追加され、6か条となりました。
古い資料やチェックリストを使用している場合は、内容を更新しておきましょう。
中小企業で確認するポイント
| 6か条 | 確認する内容 | 完了の目安 |
|---|---|---|
| OS・ソフトウェアの更新 | パソコン、サーバー、ルーターなどの更新状況を確認する | サポート切れの機器と未更新の端末を把握している |
| ウイルス対策 | 対策機能と定義ファイルの更新状況を確認する | 対象端末と確認結果を記録している |
| パスワードの強化 | 初期パスワード、使い回し、認証方法を見直す | 重要なサービスの認証方法を確認している |
| 共有設定の見直し | クラウド、NAS、複合機、共有リンクを確認する | 不要な社外公開がない |
| バックアップ | 重要データの保存先と復元方法を確認する | バックアップからデータを復元できる |
| 脅威を知る | 不審メールや偽サイトへの対応を従業員へ周知する | 問題が起きたときの報告先が決まっている |
すべてを一度に完璧にする必要はありません。まずは現在の状況を確認し、対応できていない項目から順番に改善していきましょう。
二つ星は「自社診断」と「基本方針の公開」まで行う
二つ星では、次の2つに取り組みます。
- 「5分でできる!情報セキュリティ自社診断」を実施する
- 情報セキュリティ基本方針を策定し、外部へ公開する
1.情報セキュリティ自社診断を実施する
自社診断は25項目で構成されています。
申込時に必要な最低点はありません。点数の高さだけを気にするのではなく、対応できていない項目を把握し、今後の改善につなげることが重要です。
2.情報セキュリティ基本方針を公開する
情報セキュリティ基本方針は、会社が情報をどのような考え方で守るのかを社内外に示す文書です。
基本方針を策定するだけでなく、取引先などが確認できる状態にしておく必要があります。
基本方針はWebサイトへの掲載が必須?
情報セキュリティ基本方針の公開方法は、Webサイトだけではありません。
次のような方法も公開例として考えられます。
- 会社のWebサイトに掲載する
- 会社案内やパンフレットに掲載する
- 問い合わせを受けたときにメールなどで提供する
自社サイトがある会社は、基本方針をWebページとして掲載しておくと、取引先へ案内しやすくなります。
個人情報保護方針だけでもよい?
個人情報保護方針は、守る対象が個人情報に限られます。そのため、個人情報保護方針だけでは、二つ星で求められる情報セキュリティ基本方針として扱われません。
一方、すでにISMS基本方針を外部へ公開している場合は、二つ星の取り組みに該当します。
一つ星と二つ星はどちらを選ぶべきか
一つ星が向いている会社
- 対策を何から始めるか整理できていない
- 情報セキュリティ基本方針をまだ作っていない
- 自社診断を実施していない
- まず基本的な6項目を確認したい
- 利用予定の補助金で一つ星以上が要件になっている
二つ星が向いている会社
- 25項目の自社診断を実施できる
- 経営者の承認を得て基本方針を策定できる
- 基本方針を外部公開できる
- 取引先へ組織的な取組を説明したい
- 利用予定の補助金で二つ星が求められている
- 公開済みのISMS基本方針がある
迷う場合は一つ星から始めます。すでに二つ星相当の準備ができている会社は、一つ星を経由せず二つ星から始められます。
中小企業がSECURITY ACTIONを宣言するメリット
1.何から対策するかを整理できる
一つ星の6か条や二つ星の自社診断を出発点に、更新、パスワード、共有設定、バックアップなど、現在の運用を順番に確認できます。
2.経営者と担当者が対策方針を共有できる
二つ星では基本方針を作成するため、担当者任せにせず、会社が情報を守る姿勢を共有しやすくなります。
3.取引先へ取組姿勢を伝えられる
宣言後は使用ガイドラインに従ってロゴを掲載できます。ただし、ロゴは安全性を保証するものではなく、実際の対策を説明できることが重要です。
4.一部の補助金・助成金の要件へ対応できる
SECURITY ACTIONが申請要件として採用される制度があります。必要な星、自己宣言ID、基準日は、公募回ごとの最新要領で確認してください。
5.無料で始められる
自己宣言とロゴ利用に費用はかかりません。ただし、現状確認、方針作成、社内運用には担当者の作業が必要です。
基本方針から社内ルールへ落とし込む方法は、中小企業向け情報セキュリティ規程の作り方
2026年版 SECURITY ACTIONの宣言方法
手順1.一つ星か二つ星かを決める
一つ星なら6か条、二つ星なら自社診断と基本方針の公開状況を確認します。補助金目的なら公募要領で必要な星を確認し、社長または責任者が最終判断します。完了基準は、選んだ星と判断理由を社内で説明できることです。
手順2.GビズIDを準備する
法人と個人事業主はGビズIDプライムを準備します。介護施設単位の申込みでは施設ごとのGビズIDメンバーを使用する方法が案内されています。GビズIDエントリーは使用できません。管理者、登録メールアドレス、引継ぎ先を記録します。
手順3.申込フォームへ入力する
SECURITY ACTION管理システムへGビズIDでログインし、個人情報の取扱いとロゴ使用規約への同意、事業者情報、星の選択、取組内容を入力します。一つ星と二つ星を同時に申し込むことはできません。公開される事業者情報も申込前に確認します。
手順4.自己宣言IDを確認して保管する
申込後のメールまたは管理システムのマイページで自己宣言IDを確認します。ID、星、申込日、担当者、GビズID管理者、ロゴ保存先、基本方針の公開先、次回見直し日を記録します。
手順5.ロゴマークを使用する
ロゴの使用は任意です。マイページからダウンロードし、使用ガイドラインに従ってWebサイト、会社案内、提案書、名刺などへ掲載します。「取得」「認定」ではなく「宣言」と表記します。
宣言して終わりにしないための運用例
自己宣言には有効期限がなく、宣言後の実施報告も求められていません。ただし、端末、従業員、クラウドサービス、脅威は変化します。次の頻度は法定期限ではなく、中小企業向けの運用例として調整してください。
| 時期 | 対応内容 | 担当者 | 記録 |
| 毎月 | OS更新とウイルス対策の状況を確認 | 外部IT業者・総務 | 確認日、未更新端末、対応日 |
| 入退社時 | アカウントと共有権限を変更 | 総務担当者 | 対象者、停止・変更日時 |
| 3か月ごと | バックアップ結果を確認 | IT兼任担当者 | 対象データ、成否、エラー |
| 半年ごと | 共有リンクと管理者権限を確認 | 管理部門 | 不要権限、削除結果 |
| 年1回 | 自社診断と基本方針を見直す | 社長・管理部門 | 診断結果、改善項目、期限 |
バックアップの保存方法や復元確認は、中小企業のバックアップと3-2-1ルール
退職者のアクセス権を見直す場合は、退職者アカウントの停止・引き継ぎ・削除手順
よくある失敗・勘違い
宣言すれば対策が完了したと思う
一つ星は対策実施前でも申し込めます。申込後に対象、担当者、期限、確認方法を決めて実行します。
古い「情報セキュリティ5か条」を使う
現在はバックアップを加えた6か条です。社内資料やチェックリストを更新しましょう。
二つ星は高得点が必要だと思う
自社診断に最低点はありません。未対応項目を把握し、改善計画へつなげます。
個人情報保護方針をそのまま使う
個人情報だけでなく、会社が扱う情報全体を対象にした基本方針を作成します。
担当者個人だけでIDを管理する
自己宣言ID、申込日、管理者、基本方針の原本を会社の共有場所へ保管します。
まとめ
SECURITY ACTIONは、中小企業が情報セキュリティ対策へ取り組むことを示す自己宣言制度です。IPAによる認証や安全性の保証ではありません。
初めて取り組む会社は6か条を確認し、一つ星から始めると進めやすいでしょう。自社診断を実施し、基本方針を外部公開できる会社は二つ星を選べます。2026年4月以降はGビズIDを準備して管理システムから申し込み、自己宣言IDを会社で管理します。
まずは今日、社内のパソコン、クラウドサービス、バックアップ、共有設定の担当者を確認し、6か条のうち対応できている項目へ印を付けましょう。
よくある質問
- 対策未実施でも一つ星を宣言できますか?
-
はい。一つ星は、これから6か条へ取り組むことを宣言する制度です。申込後に各項目を実作業へ落とし込みます。
- 二つ星の前に一つ星が必要ですか?
-
いいえ。自社診断と基本方針の外部公開が済んでいれば、二つ星から始められます。
- 費用や有効期限はありますか?
-
自己宣言とロゴ利用に費用はかからず、有効期限もありません。ただし、対策内容は定期的に確認します。
- 6か条になったため宣言し直す必要がありますか?
-
ガイドライン改訂だけを理由に宣言し直す必要はありません。社内チェックリストへバックアップ項目を追加します。