情報セキュリティ規程は、難しい文書を作ることが目的ではありません。「会社の情報をどう守るか」「事故が起きたときに誰へ報告するか」を決め、社員全員が同じルールで行動できる状態を作ることが大切です。まずはA4用紙1枚でもよいので、自社のルールを明文化しましょう。
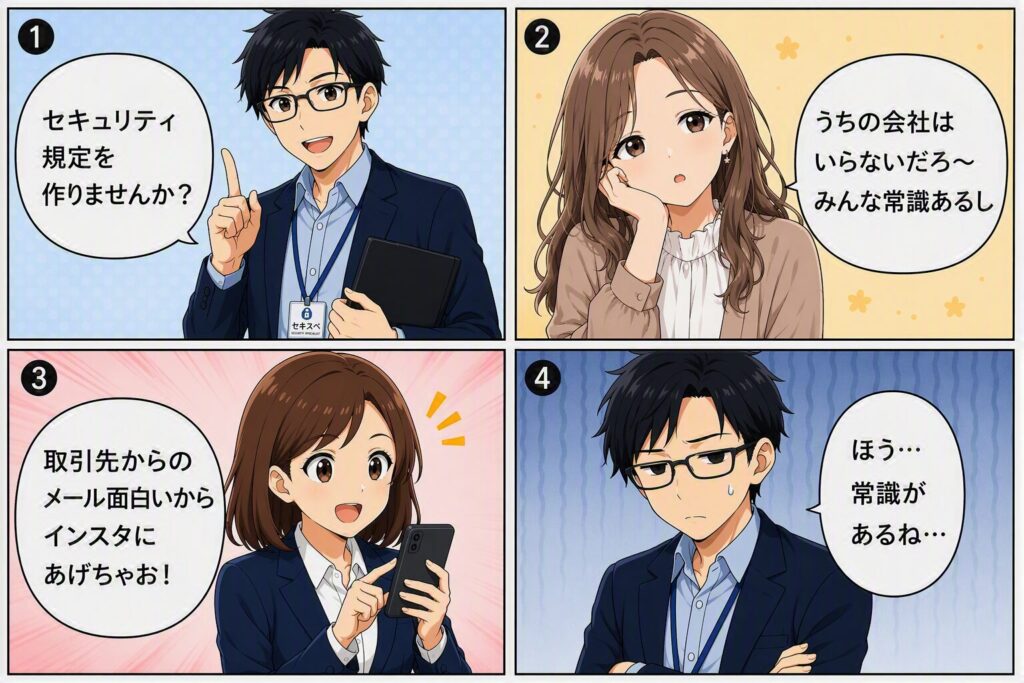
このような問題は、特別に管理がずさんな会社だけで起こるものではありません。
- 退職者のアカウントが残っている
- 私物のスマートフォンで会社メールを見ている
- 顧客情報をUSBメモリで持ち出している
- パスワードを複数人で共有している
- 不審なメールを開いたが、誰にも報告していない
- 生成AIへ入力してよい情報が決まっていない
1つでも心当たりがあるなら、情報セキュリティ規程を作るタイミングです。
まずはA4用紙1枚分のルールから始める
情報セキュリティ規程と聞くと、大企業が使う数十ページの難しい文書を想像するかもしれません。しかし、最初から完璧な規程を作る必要はありません。従業員30人程度の中小企業であれば、まずは日常業務で迷いやすいルールをA4用紙1枚にまとめるところから始められます。
最低限、次の5項目を決めましょう。
1. パスワードの管理方法
2. 会社PCの利用ルール
3. USBメモリの利用可否
4. 情報漏えいや不審メール発見時の連絡先
5. バックアップの対象・頻度・保存先
社長「本当に1枚からでもいいのか?」
担当者「守られない30ページより、全員が守れる1枚の方が効果的です。」
社長「それなら、うちでも始められそうだな。」
大切なのはページ数ではありません。社員が「何をしてよいか」「何をしてはいけないか」「困ったときに誰へ連絡するか」を理解できることです。
情報セキュリティ規程とは
情報セキュリティ規程とは、会社の情報を安全に扱うための社内ルールです。簡単に言えば、「会社の情報を守るための約束事をまとめた文書」です。
- パスワードの管理方法
- 会社PCやスマートフォンの利用方法
- テレワーク時の注意事項
- 個人情報や顧客情報の取り扱い
- クラウドサービスの利用条件
- 生成AIへ入力してよい情報
- ウイルス感染時の連絡方法
- 退職者アカウントの停止・削除手順
- データのバックアップ方法
- USBメモリなど外部記録媒体の取り扱い
ウイルス対策ソフトだけでは不十分なのか
社長「ウイルス対策ソフトを入れているのに、規程まで必要なのか?」
担当者「ソフトだけでは、誤送信や私物端末の利用など社員の行動までは決められません。」
社長「システムとルールの両方が必要なんだな。」
セキュリティ対策は、ソフトを導入すれば終わりではありません。技術的な対策と、社員が守るルールの両方が必要です。
中小企業ほど情報セキュリティ規程が必要な理由
中小企業では、総務担当者や経理担当者がIT業務を兼任していることが少なくありません。専任担当者がいないからこそ、判断が特定の社員に集中しやすくなります。
- 誰がアカウントを管理するのか分からない
- パスワードの管理方法が社員ごとに違う
- 退職者アカウントの削除が漏れる
- 私物端末の利用ルールがない
- クラウドサービスを各部署が独自に契約している
- 事故が起きたときの連絡先が分からない
情報セキュリティ規程には、情報漏えいを防ぐだけでなく、担当者しか分からない状態を減らす役割もあります。
取引先から説明を求められてからでは遅い
社長「取引先から求められたときに作ればいいんじゃないか?」
担当者「急いでひな形を埋めても、実際の運用と違えば説明できません。」
社長「何も起きていない今のうちに整えるべきだな。」
規程は、事故や取引先からの依頼があってから準備するものではありません。何も起きていない今こそ、落ち着いて自社の運用を見直せるタイミングです。
規程がないと、事故が起きたときに判断できない
例えば、社員が顧客情報の入ったパソコンを紛失したとします。規程や連絡手順がなければ、社員は次のことで迷います。
- まず誰へ連絡するのか
- 夜間や休日でも報告するのか
- 警察へ届け出るのは誰か
- パソコンを遠隔で停止できるのか
- 顧客へ連絡する必要があるのか
- 取引先への説明は誰が行うのか
担当者「会社PCを紛失した場合、休日でも社長へ直接連絡してよいですか?」
社長「休日の連絡先までは決めていなかったな。」
担当者「事故が起きる前に、連絡先と報告手順を決めましょう。」
事故発生後に対応を考えていると、初動が遅れます。規程を作ることは、会社にとっての「事故対応マニュアル」を準備することでもあります。
情報セキュリティ規程を作る5つの手順
手順1.守るべき情報を整理する
最初に、自社が保有している情報を書き出します。
- 顧客の氏名、住所、電話番号、メールアドレス
- 従業員の個人情報
- 見積書、請求書、契約書
- 会計データや給与データ
- 商品の原価情報
- 営業資料や提案書
- 設計図、図面、製造データ
- IDやパスワード
- 取引先から預かっている情報
まずは「外部へ漏れると困る情報」「消えると業務が止まる情報」「勝手に変更されると困る情報」の3つの観点で、重要な情報を見つけましょう。
社長「うちには、狙われるような情報なんてないと思うが。」
担当者「顧客の連絡先や見積金額、給与情報も守るべき情報です。」
社長「そう考えると、意外とたくさんあるな。」
手順2.現在の運用を確認する
次に、重要な情報が現在どのように扱われているかを確認します。
- 誰が管理しているか
- どこに保存されているか
- 誰が閲覧できるか
- 社外へ持ち出しているか
- バックアップされているか
- 退職者や異動者の権限を削除しているか
- どのクラウドサービスを利用しているか
- 私物端末からアクセスできるか
担当者「USBメモリは全面禁止にしますか?」
社長「製造部では機械へのデータ移送に使っているはずだ。」
担当者「現場を確認し、会社が許可したものだけ使えるルールにしましょう。」
現状を確認せずに規程を作ると、実際には守れないルールになります。ひな形はそのまま使わず、自社の業務に合わせて修正しましょう。
手順3.最初に必要なルールを決める
最初は、日常業務で迷いやすい項目からルールを決めます。
| 項目 | 最初に決める内容の例 |
| パスワード | 他人と共有しない。同じパスワードを使い回さない |
| PC利用 | 業務以外に利用しない。離席時は画面をロックする |
| USBメモリ | 原則禁止、または会社が許可したものだけ利用する |
| 個人情報 | 外部送信前に宛先・本文・添付ファイルを確認する |
| クラウド | 会社が認めたサービスだけ利用する |
| 生成AI | 顧客情報、個人情報、社外秘情報を入力しない |
| 私物端末 | 利用条件を決め、無断で業務利用しない |
| 事故対応 | 不審メール、紛失、誤送信は直ちに社内窓口へ報告する |
| バックアップ | 対象、頻度、保存先、復元確認の方法を決める |
| 退職者対応 | 最終出社日までにアカウントや権限を停止する |
私物スマートフォンの利用も曖昧にしない
担当者「私物スマホで会社メールを見てもよいですか?」
社長「紛失や退職のとき、会社の情報を消せないな。」
担当者「利用条件を規程で決めておきましょう。」
「今まで問題が起きなかったから大丈夫」ではなく、問題が起きた場合に対応できるかという視点で考えましょう。
手順4.経営者が承認する
情報セキュリティ規程は、担当者だけで決めるものではありません。予算、私物端末、テレワーク、外部委託、クラウド利用、事故時の最終判断などは経営判断です。
社長「専門的なことは担当者に任せるよ。」
担当者「私物端末の可否や予算は、担当者だけでは決められません。」
社長「セキュリティも経営上の判断なんだな。」
経営者の承認がなければ、規程違反があったときに担当者が注意しにくくなります。「会社として決めたルール」であることを明確にしましょう。
手順5.従業員へ周知する
規程は、作成して保管するだけでは意味がありません。
- 社内説明会を開催する
- 朝礼や定例会で説明する
- 社内ポータルへ掲載する
- 入社時の教育に組み込む
- 重要なルールをチェックリストにする
- 不審メール訓練や定期教育を実施する
- 年1回、内容を読み直す機会を設ける
社長「共有フォルダに入れておけば、社員は読んでくれるだろう。」
担当者「置くだけでは、存在すら知られないかもしれません。」
社長「朝礼で説明し、事故時の連絡先も確認しよう。」
社員へ「不審メールを開いたら誰へ連絡するか」「誤送信したら最初に何をするか」「生成AIへ顧客情報を入力してよいか」などを質問し、回答が分かれる項目を重点的に周知しましょう。
情報セキュリティ規程チェックリスト
□ 情報セキュリティ規程が存在する
□ 規程を経営者が承認している
□ 情報セキュリティに関する社内窓口が決まっている
□ 全社員へ規程を周知している
□ 年1回以上、規程を見直している
□ 事故発生時の連絡先が記載されている
□ クラウドサービスの利用ルールがある
□ 生成AIの利用ルールがある
□ パスワードの管理ルールがある
□ 私物端末の利用条件が決まっている
□ 退職者アカウントの削除手順が決まっている
□ バックアップから復元できるか確認している
チェック結果の目安
- 10個以上:基本的なルールが整っています。実際に守られているか確認しましょう。
- 6~9個:一部のルールが不足しています。未対応項目を優先して見直しましょう。
- 5個以下:社員の自己判断に依存している可能性があります。早めの規程作成をおすすめします。
社長「うちは、ほとんどチェックできないな……。」
担当者「今気づけたことが大切です。まずは事故時の連絡先から決めましょう。」
社長「よし。今月中に最低限の規程を作ろう。」
よくある質問
- 情報セキュリティ規程は法的に必須ですか?
-
すべての中小企業に同じ形式の規程が一律に義務付けられているわけではありません。ただし、会社には個人情報や取引先から預かった情報を適切に管理する責任があります。
取引先からセキュリティ体制の説明やチェックシートへの回答を求められる場合もあるため、自社の管理状況を説明できるよう整備しておくことが重要です。
- 外部業者へ依頼した方がよいですか?
-
社内だけで難しい場合は有効です。ただし、運用するのは自社です。
業務内容が反映されているか、社員が理解できる言葉か、実際に守れるか、作成後の周知や見直しまで相談できるかを確認しましょう。
- 規程は年に何回見直せばよいですか?
-
最低でも年1回は見直しましょう。新しいクラウドや生成AIの導入、テレワークの開始、担当者変更、事故発生、取引先からの新たな要件などがあった場合は、その都度確認できるのが理想です。
まとめ|事故が起きる前の今が、規程を作るタイミング
情報セキュリティ規程は、大企業だけが作る難しい文書ではありません。専任担当者がいない中小企業だからこそ、社員が迷わず行動できるルールが必要です。規程がない状態では、不審メールや誤送信への対応が社員ごとに変わり、初動が遅れるおそれがあります。
まずは次の3つから始めましょう。
1. 自社が守るべき情報を書き出す
2. 最低限のルールを文書にする
3. 経営者が承認し、全社員へ説明する
まずは30分で確認
経営者、総務担当者、ITを兼任している社員で時間を確保し、①会社にとって重要な情報は何か、②その情報はどこに保存されているか、③事故が起きたとき最初に誰へ連絡するか、の3点を書き出してください。
この3つにすぐ答えられない場合、情報管理が特定の社員の経験や判断に依存している可能性があります。情報セキュリティ規程づくりは、立派な文書を用意することから始まるのではありません。
「今のままで事故が起きたら、社員は迷わず行動できるか」
まずは、この質問を社内で話し合うところから始めてみてください。