社員の私物PCを無条件で仕事に使わせてはいけません。すぐに社用PCを用意できない場合でも、経営者が利用を認める範囲を決め、申請された端末だけに限定し、業務データを私物PCへ保存しない仕組みを優先してください。
「在宅勤務の日だけ、自宅のパソコンを使ってもよいですか」
社員からこのように聞かれ、特にルールを決めないまま許可している会社は珍しくありません。会社のパソコンを追加購入せずに済むため、私物PCの利用は手軽に見えます。
しかし、普段使っている私物PCには、家族と共有している端末、更新が止まっている端末、個人用クラウドへ自動同期する端末などが含まれる可能性があります。会社が端末の状態を確認しないまま使わせると、業務ファイルが私物PCに残り、紛失、退職、マルウェア感染などが起きたときに対応できません。
この記事では、BYODの意味、私物PCをそのまま使わせるリスク、中小企業が最低限決めるルール、開始・退職・紛失時の運用方法を解説します。
何もしてないのに…
BYODとは
BYODは「Bring Your Own Device」の略で、社員が個人で所有するパソコン、スマートフォン、タブレットなどを業務に利用する形態です。会社が正式に利用を認め、対象端末や利用方法を管理している状態がBYODです。一方、社員が会社へ申告せず、私物端末や個人契約のサービスを仕事に使う状態は、一般に「シャドーIT」と呼ばれます。この記事では、特にリスクが大きくなりやすい私物PCを対象に説明します。
私物PCをそのまま仕事に使わせる7つのリスク
1. 端末の安全性を会社が確認できない
私物PCでは、OSやソフトウェアの更新状況、マルウェア対策、画面ロックなどが社員ごとに異なります。
サポートが終了したOSや更新されていないソフトウェアでは、既知の脆弱性を悪用される可能性があります。
2. 業務データが私物PCに残る
メール添付を開いただけでも、ダウンロードフォルダーや一時ファイルにデータが残る場合があります。
個人用OneDrive、Google Drive、Dropboxなどへの自動同期にも注意が必要です。
3. 家族や第三者が業務情報を見られる
家族で同じWindowsやMacのアカウントを共有していると、業務ファイル、履歴、保存されたパスワードへアクセスされる可能性があります。
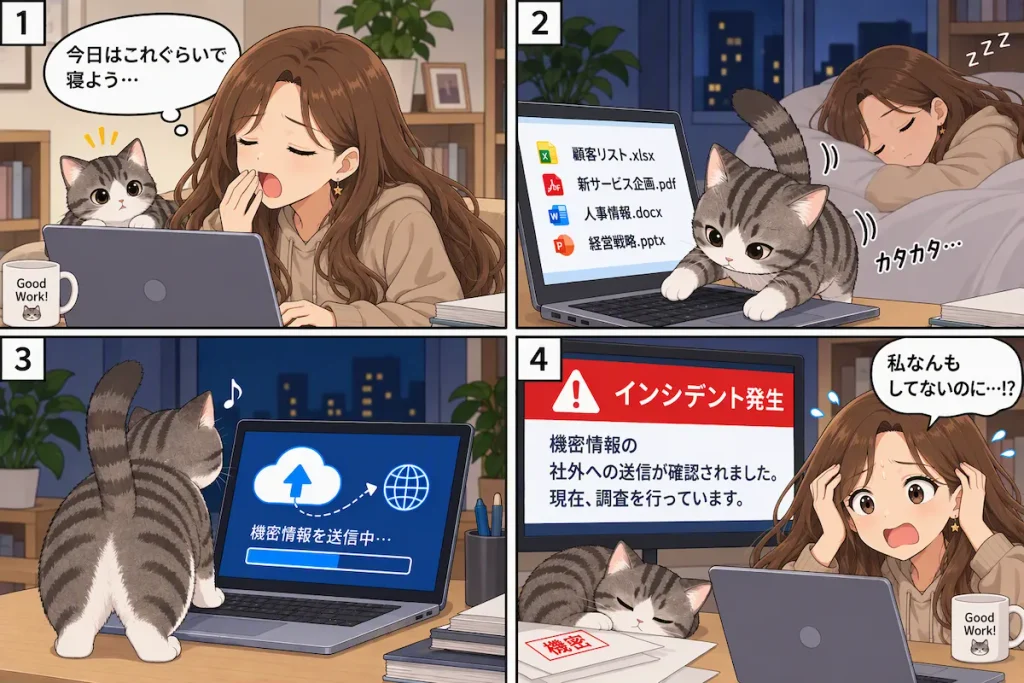
また、家族が間違って外に情報を発信してしまう恐れもあります。
にゃんこに流出させられるとは…
4. 紛失や盗難の際に会社が制御できない
管理されていない私物PCでは、会社による利用停止やデータ消去ができるとは限りません。ブラウザーに保存された会社アカウントやダウンロード済み資料も確認対象です。
5. マルウェア感染が会社へ広がる
業務に不要なソフトウェアや拡張機能が入った私物PCから会社サービスへアクセスすると、認証情報や業務データを狙われるおそれがあります。
6. 事故発生時の調査が難しくなる
事故時は利用履歴や保存ファイルの確認が必要ですが、私物PCには個人の写真やメールも含まれます。確認範囲を決めていないと、事故調査と社員のプライバシーが衝突します。
7. 退職後も会社データやログイン情報が残る
退職者の私物PCに業務ファイル、同期データ、ログイン情報が残ると、会社は確実な回収や削除を確認できません。
BYODは法律で禁止されているのか
BYODそのものを一律に禁止する法律がある、という整理ではありません。ただし、私物PCで個人データを扱う場合も、会社が必要な安全管理措置を検討しなければならない点は変わりません。
「私物PCなので会社は責任を負わない」「社員本人が管理すればよい」とは考えない方がよいでしょう。個人情報、取引先の機密情報、従業員情報などを扱う場合は、契約上の条件や業界固有のルールも確認してください。法的判断が必要な場合は専門家へ相談します。
最初に判断するべきことは「本当にBYODが必要か」
ほんとうにBYODが必要か検討し、他の対応で代替できないかも考えてみましょう。
| 状況 | 現実的な対応 |
| 毎日、顧客情報や機密資料を扱う | 原則として社用PCを貸与する |
| 一時的な在宅勤務だけで使う | リモートデスクトップや仮想デスクトップを検討する |
| メールと予定表だけ確認する | 管理されたWebブラウザー利用など、機能を限定する |
| 業務委託先が自分のPCを使う | 委託契約とセキュリティ条件を別途定める |
| 緊急時だけ利用する | 例外申請、期限、利用後のデータ削除を定める |
| 端末の状態を確認できない | 利用を認めず、代替手段を用意する |
中小企業が決めるべきBYODの最低限のルール
私物のパソコンやスマートフォンを業務に利用するBYODは、会社が端末を用意する負担を抑えられる一方で、情報漏えいや不正アクセスの原因になる可能性があります。
ただし、中小企業が最初から複雑な規程や高度な管理システムを用意する必要はありません。まずは、誰がどの端末を使うのか、どの情報まで扱えるのか、事故が起きたときにどう対応するのかを決めることが重要です。
ここでは、中小企業が最低限決めておきたい8つのルールを紹介します。
- 利用を申請制にする
- 利用を認める端末条件を定める
- 取り扱ってよい情報を限定する
- 業務データを端末へ保存しない
- 会社アカウントを保護する
- 利用場所とネットワークを決める
- 会社の確認範囲と社員のプライバシーを決める
- 紛失・感染時の連絡方法を決める
ルール1:利用を申請制にする
BYODの利用は、上司が口頭で許可するのではなく、申請制にします。口頭の許可だけでは、時間の経過とともに「誰が、どの端末を、どのような業務に使っているのか」が分からなくなるためです。
申請を受け付ける担当者は総務またはIT兼任担当者、承認者は経営者または部門責任者とします。承認済みの利用者と端末を一覧で確認できる状態になれば、最低限の管理ができていると考えられます。
申請時には、次の情報を登録しておきましょう。
- 利用者名
- 部署・業務
- PCのメーカーと機種
- OSの種類とバージョン
- 端末の利用者
- 家族との共用の有無
- 利用する会社サービス
- 取り扱う情報
- 利用開始日・終了予定日
- 承認者
一度登録して終わりではありません。社員の退職や異動、端末の買い替えがあった場合は、登録内容も更新します。使われなくなった端末を一覧に残したままにしないことが大切です。
ルール2:利用を認める端末条件を定める
利用者と端末を登録したら、次に「どのような状態の端末であれば業務利用を認めるのか」を決めます。
私物PCであっても、更新されていないOSや家族と共用しているアカウントを、そのまま業務に使うことは避けなければなりません。
少なくとも、次の条件を確認してください。
- サポート対象のOSを使用している
- OSと主要ソフトの自動更新が有効になっている
- マルウェア対策が行われている
- 画面ロックが設定されている
- 推測されにくいパスワードまたはPINが設定されている
- ストレージが暗号化されている
- 家族とは別のユーザーアカウントを使用している
- 業務に不要な共有機能が無効になっている
すべての設定を担当者が直接確認することが難しい場合は、社員に確認表を提出してもらう方法もあります。ただし、私物端末である以上、業務と関係のない情報まで提出させないようにしてください。
なお、設定画面や利用できる機能は、OSや契約プランによって異なります。実際に設定するときは、現在の公式手順または保守会社の案内を確認しましょう。
ルール3:取り扱ってよい情報を限定する
「私物PCを仕事に使ってよい」とだけ定めても、どの情報まで扱えるのかは分かりません。その結果、社内メールの確認だけを想定していたにもかかわらず、顧客の個人情報や人事情報まで私物PCで扱われる可能性があります。
そこで、業務情報を「利用可」「条件付き」「原則禁止」「持ち出し禁止」などに分けます。実際の区分は、自社で扱う情報、取引先との契約、業界の要件に合わせて決めてください。
利用可
社内掲示の閲覧、予定表の確認、一般的なWeb会議など、漏えいした場合の影響が比較的小さい業務を対象とします。
条件付き
社内メール、社内文書、見積書などは、利用する場所や保存方法などの条件を付けたうえで利用を認めます。
原則禁止
顧客の個人情報、人事情報、認証情報、未公開の設計資料などは、原則として私物端末で取り扱わないようにします。
持ち出し禁止
法令、取引先との契約、社内規程によって持ち出しが制限されている情報は、私物端末での利用を禁止します。
「条件付き」とする情報については、閲覧だけを認めるのか、編集やダウンロードも認めるのかまで決めておくと、社員が判断しやすくなります。
ルール4:業務データを端末へ保存しない
BYODでは、業務データを私物端末内に残さない運用を基本とします。
端末に業務データを保存すると、紛失や故障、マルウェア感染だけでなく、家族による閲覧や個人用クラウドへの自動同期といった問題が発生する可能性があるためです。
可能な限りブラウザー上で業務を完結させ、会社が許可したクラウドサービス上でデータを管理します。そのうえで、次の事項をルールとして明記してください。
- 会社が許可したクラウドサービスだけを利用する
- 個人用クラウドへの保存や同期を禁止する
- メール添付ではなく、権限管理された共有リンクを利用する
- USBメモリへのコピーを原則禁止する
- やむを得ず保存した場合の削除期限を決める
単に「保存禁止」と書くだけでは、誤って保存したときの対応が分かりません。誤保存が起きた場合の連絡先、削除方法、削除期限も決めておきましょう。
ルール5:会社アカウントを保護する
端末の安全性を確保しても、会社アカウントが不正利用されれば、メールやクラウド上の情報へアクセスされる可能性があります。
そのため、端末の管理とあわせて、アカウントの利用ルールも定める必要があります。特に、多要素認証は可能な限り設定してください。
そのほか、次の事項をルールとして明記します。
- 多要素認証を設定する
- 会社と個人でパスワードを使い回さない
- ブラウザーにパスワードを保存できる条件を決める
- 会社アカウントを家族と共有しない
- 共用PCではログイン状態を残さない
- 身に覚えのない認証通知を承認しない
社員には、「自分がログインしようとしていないときに認証通知が届いたら、承認しない」と具体的に伝えます。不審な通知を受け取った場合の連絡先も、あわせて周知しておきましょう。
ルール6:利用場所とネットワークを決める
安全な端末を利用していても、周囲から画面を見られたり、Web会議の内容を聞かれたりすれば、情報が漏れる可能性があります。また、出所の分からないWi-Fiへの接続も避けなければなりません。
カフェ、交通機関、コワーキングスペースなどで業務を認める場合は、場所ごとに扱ってよい情報を決めておきます。
最低限、次のルールを徹底してください。
- 不特定多数がいる場所では機密情報を扱わない
- 公共の場所で機密性の高いWeb会議を行わない
- 出所不明のWi-Fiへ接続しない
- PCを車内や飲食店へ放置しない
- 離席時は必ず画面をロックする
「社外での利用を認めるか」という大きな区分だけでなく、「社外では予定表の確認まで」「顧客情報は自宅または会社でのみ扱う」など、具体的な基準を設けると社員が判断しやすくなります。
ルール7:会社の確認範囲と社員のプライバシーを決める
BYODで使用する端末は、あくまで社員個人の所有物です。そのため、会社が私物PCの内部を無制限に確認してよいわけではありません。
利用を開始する前に、会社が何を確認するのか、なぜ確認するのか、どのような場合に業務データを削除するのかを説明し、社員から同意を得ます。
具体的には、次の内容を文書で明確にしておきましょう。
- 会社が確認する端末情報
- セキュリティ状態の確認方法
- 業務ログを取得する範囲
- 事故調査時に確認する範囲
- 業務データを削除する条件
- 私物データを閲覧しないための方法
- 同意できない場合の代替手段
会社による確認に同意できない社員には、会社支給PCを利用してもらう、社内PCへリモート接続してもらうなどの代替手段を検討します。
私物端末を使いたくない社員に対して、BYODの利用を事実上強制する形にならないよう注意してください。
ルール8:紛失・感染時の連絡方法を決める
問題が起きたときに「担当者へ連絡する」とだけ決めても、どのような事象を報告すべきか、社員が判断できないことがあります。
紛失や盗難だけでなく、マルウェア感染の警告、不審なログイン通知、個人用クラウドへの誤保存なども報告対象にします。
報告が必要な事象の例は、次のとおりです。
- PCの紛失・盗難
- マルウェア感染の警告
- 不審なログイン通知
- 個人用クラウドへの誤保存
- 家族による業務情報の閲覧
- 業務データの誤送信
報告を受けた後の対応も、あらかじめ決めておきます。誰に連絡するのか、アカウントを停止するのか、どの情報を記録するのかまで明確にしておくことで、事故発生時の混乱を抑えられます。
紛失・感染時の初動例
- 社員は指定された連絡先へ速やかに報告する
- 管理担当者は会社アカウントのセッション停止やパスワード変更を検討する
- いつ、どこで、何が起きたかを記録する
- 端末に保存されていた情報と、アクセス可能だったサービスを確認する
- 個人情報や取引先情報が関係する場合は、経営者と専門家へ連絡する
BYOD導入の手順
手順1:現在の無許可利用を把握する
総務担当者が社員へ確認し、利用者、端末、サービス、保存情報を一覧にします。責めるためではなく現状把握のためだと説明します。
完了基準:未申告を含めた利用状況を一覧化した
手順2:BYODを認める業務を決める
経営者と各部門責任者が、私物PCで行ってよい業務と禁止業務を決めます。
完了基準:「利用可」「条件付き」「禁止」を文書で区分した
手順3:端末条件と利用ルールを文書化する
対象者、許可端末、保存禁止、事故報告、利用終了の5点を含む簡潔なルールから始めます。
完了基準:社員へ配布できる文書が完成した
手順4:申請と端末確認を行う
利用者から申請を受け、総務担当者または保守会社が端末条件を確認します。
完了基準:承認者、端末、利用期限が登録されている
手順5:会社アカウントとデータ保存を制御する
多要素認証を設定し、可能であればアクセス条件やダウンロード制限を利用します。
完了基準:会社が許可した方法以外で保存・アクセスできない状態を確認した
手順6:半年に1回と変更時に見直す
半年に1回を運用例として、OSのサポート状況、登録端末、利用者、業務を確認します。退職、異動、買い替え、紛失時はその都度確認します。
完了基準:確認日、確認者、結果を記録した
よくある失敗
同意書だけ取得して設定を確認しない
誓約書だけでは端末の安全性やデータ保存を管理できません。ルール、技術的制限、確認記録を組み合わせます。
家族と共用するPCをそのまま許可する
業務専用ユーザーを作っても、管理者権限を持つ家族がデータへアクセスできる場合があります。
個人用クラウドへの同期を見落とす
デスクトップやドキュメントが個人用クラウドへ自動同期されていないか確認します。
退職時にアカウント停止だけで終える
端末内データ、同期ファイル、保存済みパスワード、業務用アプリの削除を確認し、確認者と確認日を記録します。
例外利用が恒常化する
例外には終了日を設定し、期限後は再承認します。
よくある質問
小規模な会社でもBYODルールは必要ですか
必要です。社員数が少なくても、顧客情報や会社アカウントを私物PCで扱うリスクは変わりません。まずは1枚の利用ルールと端末一覧から始めてください。
BYODを全面的に禁止すればよいですか
禁止も選択肢ですが、実態確認が必要です。規程だけで禁止しても無断利用があれば管理できません。代替となる社用PCやアクセス方法を用意します。
無料で対策できますか
現状把握、申請制、保存禁止、多要素認証などは費用を抑えて始められます。遠隔消去や詳細な管理には追加契約が必要になる場合があります。
Microsoft 365やGoogle Workspaceを使っていれば安全ですか
クラウドを使うだけで私物PCのリスクがなくなるわけではありません。ダウンロード、個人用クラウド同期、認証情報保存を別途管理します。
社員の私物PCを会社が確認してもよいですか
確認範囲と目的を事前に示し、同意を得る運用が重要です。業務と無関係な私物データまで無制限に確認しないようにします。
外部のIT業者へ任せてもよいですか
設定確認は依頼できますが、利用範囲や情報区分の判断は会社側で行います。保存制限、アクセス制御、退職時の停止、取得ログを確認してください。
まとめ
社員の私物PCを仕事に使わせる場合、社員任せの運用にしてはいけません。経営者が範囲を判断し、総務担当者またはIT兼任担当者が利用者と端末を一覧化します。そのうえで、申請制、端末条件、保存禁止、多要素認証、事故報告、退職時の削除を最低限のルールとして定めます。